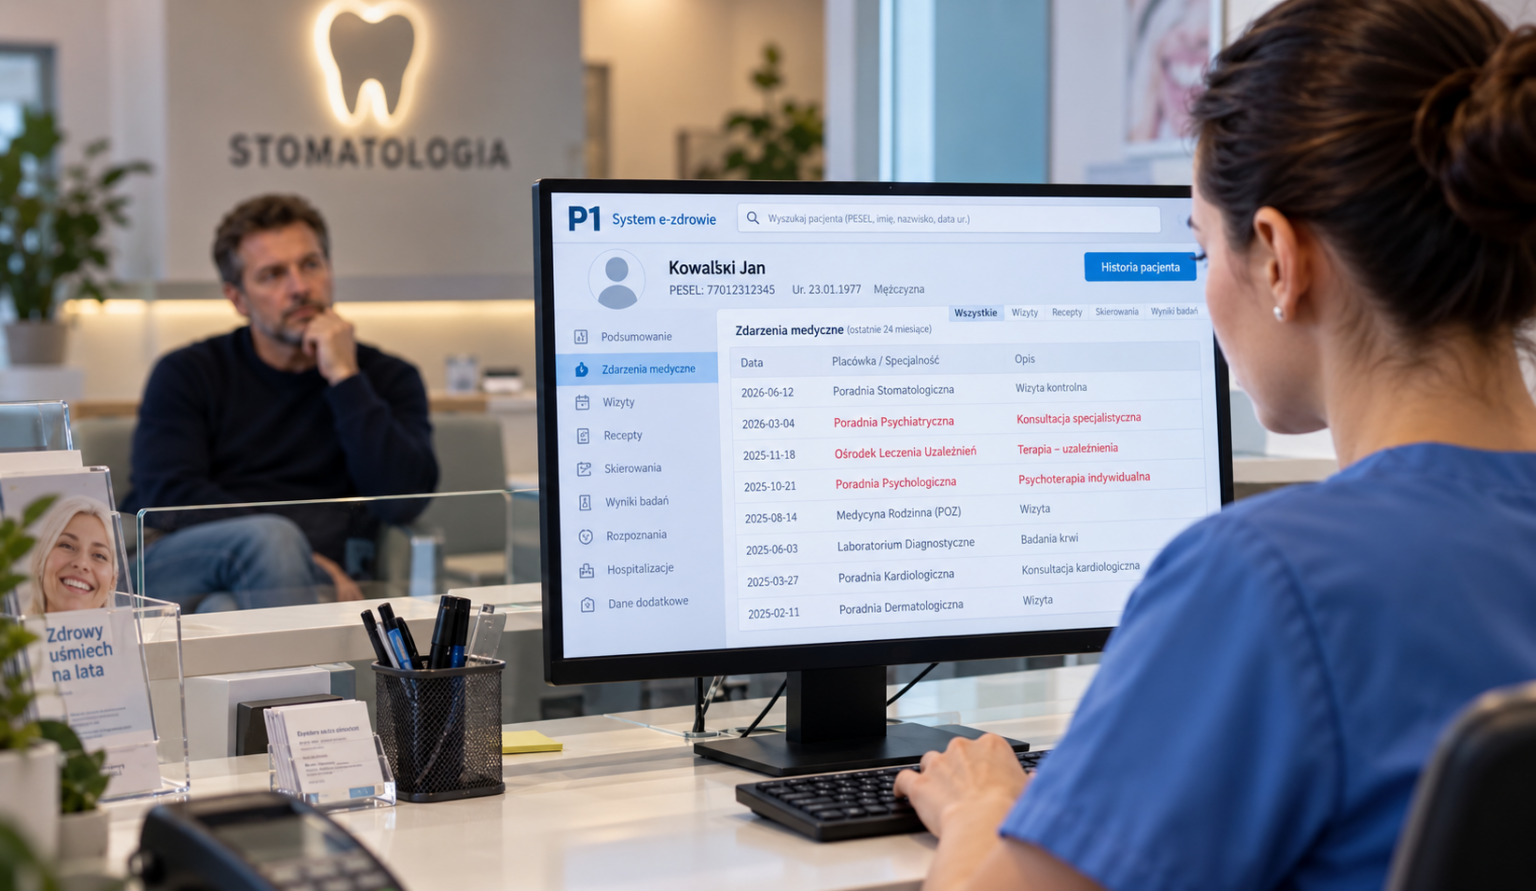
Rozmowa Pawła Panasa, specjalisty cyberbezpieczeństwa ESC, z Radosławem Helwichem, terapeutą e-uzależnień i założycielem ESC
Wyobraź sobie, że podczas terapii opowiadasz o czymś, o czym nie powiedziałeś partnerowi, rodzicom ani najbliższym przyjaciołom.
O uzależnieniu. Nawrocie. Lekach. Problemach psychicznych. Traumie. Seksualności. Przemocy. Zachowaniach, których się wstydzisz. Myślach, których sam się boisz.
Zamykają się drzwi gabinetu i zaczyna się rozmowa oparta na zaufaniu. Naturalne jest oczekiwanie, że informacje przekazane terapeucie będą chronione.
Współczesna poufność nie zależy jednak wyłącznie od zachowania osoby siedzącej po drugiej stronie gabinetu. Wizyty umawiamy przez internet. Korzystamy z telefonów i komputerów. W ochronie zdrowia działają systemy gabinetowe, Elektroniczna Dokumentacja Medyczna, e-recepty, e-skierowania i system e-zdrowie. Placówki i specjaliści korzystają też z poczty elektronicznej, komunikatorów, chmury, systemów rejestracji oraz oprogramowania dostarczanego przez zewnętrzne firmy.
Dlatego pytanie o poufność terapii trzeba dziś postawić szerzej.
Nie tylko: „Czy terapeuta zachowa to dla siebie?”
Równie ważne staje się pytanie: „Gdzie znajdują się informacje o mnie, kto może mieć do nich dostęp i jak są chronione?”
O prywatności w terapii i bezpieczeństwie danych medycznych rozmawiają Paweł Panas, specjalista cyberbezpieczeństwa ESC, oraz Radosław Helwich, terapeuta e-uzależnień i współtwórca ESC.
Dlaczego dane medyczne wymagają szczególnej ochrony?
Radosław Helwich: Paweł, zacznijmy od podstaw. Dlaczego informacje dotyczące zdrowia są tak istotne z punktu widzenia cyberbezpieczeństwa?
Paweł Panas: Ponieważ ich utrata może mieć zupełnie inne konsekwencje niż wyciek zwykłych danych kontaktowych.
RODO zalicza dane dotyczące zdrowia do szczególnych kategorii danych osobowych. Obejmuje to informacje dotyczące zdrowia fizycznego i psychicznego, które ujawniają informacje o stanie zdrowia danej osoby.
Jest też bardzo praktyczna różnica. Hasło możemy zmienić. Kartę płatniczą można zastrzec. Możemy założyć nowy adres e-mail. Nie możemy w podobny sposób zmienić historii swojego leczenia, wcześniejszej diagnozy czy informacji o przebytym kryzysie psychicznym. Numer PESEL również nie jest hasłem, które po wycieku po prostu zastępujemy nowym.
W przypadku psychiatrii, psychoterapii czy terapii uzależnień szczególnie wrażliwa może być nie tylko treść dokumentacji. Dla niektórych osób bardzo prywatna jest już sama informacja o korzystaniu z określonego rodzaju pomocy.
RH: W terapii widać to bardzo wyraźnie. Czasem siedzi przede mną człowiek, który przez kilka lat zbierał się na odwagę, żeby powiedzieć komuś: „Mam problem”.
Z punktu widzenia systemu informatycznego mamy dane, dokument albo zdarzenie. Z perspektywy terapeuty za każdą taką informacją stoi konkretna osoba i jej historia.
Prywatność w terapii a zaufanie
RH: Terapia indywidualna wymaga szczerości. Rozmawiamy o rzeczach, których człowiek często się wstydzi albo których nie chce ujawniać innym. Co się dzieje, kiedy zaczyna się zastanawiać, gdzie te informacje zostaną zapisane i kto będzie mógł je zobaczyć?
PP: Tutaj trzeba uważać, żeby nie przypisać badaniom czegoś, czego nie pokazują. Nie mamy podstaw, żeby twierdzić, że sama obawa przed cyberatakiem powoduje gorszy wynik terapii.
Mamy natomiast bardzo solidne dane dotyczące znaczenia przymierza terapeutycznego. Metaanaliza 295 niezależnych badań obejmujących ponad 30 tysięcy pacjentów wykazała stabilny związek między jakością przymierza terapeutycznego a wynikami psychoterapii.
Istnieją też badania dotyczące ukrywania informacji przed terapeutą. W jednym z nich pacjenci, którzy deklarowali, że zachowują przed terapeutą istotną tajemnicę, oceniali przymierze terapeutyczne jako słabsze. Autorzy nie stwierdzili przy tym związku samego ukrywania informacji ze zmianą objawów.
Nie wyciągałbym więc wniosku, że „strach przed wyciekiem danych psuje terapię”. Możemy natomiast powiedzieć, że zaufanie, możliwość szczerej rozmowy i jasne zasady poufności mają znaczenie dla relacji terapeutycznej.
RH: Z mojego punktu widzenia właśnie o to chodzi. Poufność nie jest dodatkiem do terapii. Jest częścią warunków, w których człowiek może zdecydować się powiedzieć prawdę o sobie.
Cyberbezpieczeństwo danych medycznych to nie tylko ochrona przed wyciekiem
RH: Kiedy słyszymy o cyberbezpieczeństwie w ochronie zdrowia, najczęściej myślimy o kradzieży danych.
PP: Tymczasem wyciek jest tylko jednym z możliwych problemów. W bezpieczeństwie informacji mówimy o poufności, integralności i dostępności.
Poufność oznacza, że informacji nie poznaje ktoś, kto nie powinien mieć do niej dostępu. Integralność dotyczy ochrony przed nieuprawnioną zmianą lub uszkodzeniem danych. Dostępność oznacza, że uprawniona osoba może skorzystać z informacji wtedy, kiedy ich potrzebuje.
W ochronie zdrowia ten ostatni element ma szczególne znaczenie. Atak ransomware może nie tylko prowadzić do kradzieży danych. Może też zaszyfrować systemy i ograniczyć personelowi dostęp do informacji potrzebnych podczas pracy.
Europejska Agencja ds. Cyberbezpieczeństwa ENISA przeanalizowała 215 publicznie raportowanych incydentów dotyczących sektora zdrowia w Unii Europejskiej i krajach sąsiadujących w okresie od stycznia 2021 do marca 2023 roku. Ransomware odpowiadał za 54 proc. analizowanych zagrożeń.
W ochronie zdrowia cyberbezpieczeństwo dotyczy więc zarówno prywatności pacjenta, jak i ciągłości działania placówki.
Atak ransomware na szpital w Szczecinie
RH: W Polsce mieliśmy w 2026 roku przykład pokazujący właśnie ten drugi problem.
PP: W nocy z 7 na 8 marca zaatakowana została infrastruktura teleinformatyczna Samodzielnego Publicznego Wojewódzkiego Szpitala Zespolonego w Szczecinie.
Centrum e-Zdrowia potwierdziło atak ransomware, który czasowo sparaliżował część systemów informatycznych placówki. Szpital nadal funkcjonował, a systemy były stopniowo przywracane.
Dwa dni później Prokuratura Okręgowa w Szczecinie poinformowała o wszczęciu śledztwa. Z oficjalnego komunikatu wynika, że dane zostały zaszyfrowane złośliwym oprogramowaniem, a sprawcy zażądali za przywrócenie dostępu kwoty kilku milionów dolarów. Prokuratura wskazała również, że działanie sprowadziło niebezpieczeństwo dla życia lub zdrowia wielu pacjentów szpitala.
RH: To dobrze pokazuje, że cyberatak na placówkę medyczną nie musi kończyć się wyłącznie pytaniem: „Czy moje dane wyciekły?”.
PP: Tak. Równie istotne może być pytanie, czy lekarz albo inny pracownik medyczny ma dostęp do systemu wtedy, kiedy go potrzebuje.
ALAB – kiedy cyberatak narusza prywatność pacjentów
RH: W przypadku ALAB problem wyglądał inaczej.
PP: W listopadzie 2023 roku Urząd Ochrony Danych Osobowych informował o ataku ransomware połączonym z wyciekiem danych z ALAB Laboratoria.
Prezes UODO i Rzecznik Praw Pacjenta podjęli w tej sprawie wspólne działania. UODO zaznaczał wówczas, że potencjalny zakres naruszenia może obejmować dane o zdrowiu wielu pacjentów.
Ten przypadek jest istotny z jednego powodu: pokazuje, że ryzyko ujawnienia danych dotyczących zdrowia nie jest scenariuszem czysto teoretycznym.
Gdzie znajdują się dane pacjenta? P1, EDM i systemy placówek
RH: Tutaj zaczyna się część, która dla osoby niezajmującej się informatyką ani ochroną zdrowia może być trudna.
Jeżeli byłem u dentysty, psychiatry, dostałem receptę, zrobiłem badania i trafiłem kiedyś do szpitala, czy wszystkie informacje o mnie znajdują się w jednej centralnej bazie?
PP: Taki obraz byłby zbyt dużym uproszczeniem.
Jednym z elementów polskiego cyfrowego systemu ochrony zdrowia jest system e-zdrowie, nazywany P1. Centrum e-Zdrowia opisuje go jako podstawę cyfrowego ekosystemu usług medycznych. P1 umożliwia między innymi gromadzenie, przetwarzanie i udostępnianie zasobów cyfrowych dotyczących zdarzeń medycznych oraz indeksów Elektronicznej Dokumentacji Medycznej.
Równocześnie działają systemy używane przez konkretne szpitale, przychodnie i gabinety, a także rozwiązania dostarczane przez zewnętrzne firmy.
Trzeba więc rozróżnić P1, zdarzenie medyczne, Elektroniczną Dokumentację Medyczną oraz system konkretnej placówki czy dostawcy oprogramowania.
RH: Czyli określenie „jedna centralna baza wszystkich notatek medycznych Polaków” nie opisuje tego prawidłowo?
PP: Nie. System P1 przetwarza między innymi informacje o zdarzeniach medycznych i indeksy EDM, natomiast pełny obraz obiegu dokumentacji jest bardziej złożony.
To rozróżnienie ma znaczenie również podczas analizy incydentów bezpieczeństwa. Zanim powiemy, że „wyciekły dane medyczne”, powinniśmy ustalić, który system został naruszony, jaki zakres informacji się w nim znajdował i czego rzeczywiście dotyczył nieuprawniony dostęp.
Kto ma dostęp do dokumentacji medycznej?
RH: Weźmy więc przykład, który łatwo zrozumieć. Idę do dentysty, a wcześniej korzystałem z pomocy psychiatry. Czy dentysta może po prostu otworzyć całą moją historię?
PP: Nie ma zasady, zgodnie z którą każdy lekarz otrzymuje automatycznie nieograniczony dostęp do całej dokumentacji każdego pacjenta.
Portal pacjent.gov.pl wskazuje, że dostęp do EDM ma pacjent oraz lekarz i placówka, które wytworzyły dokumentację. Określony dostęp ma personel podstawowej opieki zdrowotnej. Pacjent może również udostępnić dokumentację innemu lekarzowi w określonym zakresie i czasie. Osobne zasady dotyczą sytuacji zagrożenia życia.
Dlatego stwierdzenie, że „każdy lekarz może zobaczyć wszystko, co kiedykolwiek powiedziałem innemu specjaliście”, byłoby nierzetelne.
Nie oznacza to oczywiście, że temat bezpieczeństwa znika. Dane nadal istnieją w określonych systemach i wymagają ochrony.
Czy każda wizyta u terapeuty trafia do systemu e-zdrowie?
RH: To jest szczególnie istotne dla osoby czytającej ten artykuł. Czy samo korzystanie z terapii oznacza, że informacja o tym automatycznie pojawi się w P1?
PP: Nie ma podstaw, żeby każdą usługę nazywaną potocznie terapią traktować w ten sam sposób.
Znaczenie ma charakter udzielanej pomocy, status podmiotu oraz status osoby, która jej udziela. Rzecznik Praw Pacjenta zwraca uwagę na podobne rozróżnienie w odniesieniu do usług psychologicznych. Psycholog może pracować w podmiocie leczniczym i udzielać świadczeń w systemie ochrony zdrowia, może też świadczyć określone usługi poza tym systemem. W tych sytuacjach status osoby korzystającej z pomocy i wynikające z niego regulacje nie są identyczne.
Podmioty lecznicze mają z kolei obowiązek dokumentowania świadczeń zdrowotnych, a przepisy określają również obowiązki związane z Elektroniczną Dokumentacją Medyczną i raportowaniem zdarzeń medycznych.
Dlatego nie należy mówić ani że każda rozmowa terapeutyczna automatycznie trafia do P1, ani że terapia z definicji nie pozostawia żadnego śladu w systemach związanych z ochroną zdrowia.
Odpowiedź zależy od konkretnego sposobu świadczenia pomocy.
Incydent MyDr – czego naprawdę dotyczył?
RH: W takim razie możemy przejść do MyDr. Wokół tego incydentu pojawiły się bardzo duże liczby.
PP: I właśnie dlatego warto trzymać się dokładnie tego, co podały instytucje państwowe.
12 sierpnia 2026 roku Ministerstwo Cyfryzacji poinformowało, że firma MyDr potwierdziła nieuprawniony dostęp do historycznych danych, do kwietnia 2024 roku, gabinetów lekarskich przechowywanych w systemach firmy.
Według oficjalnego komunikatu incydent może dotyczyć 18,8 miliona osób i ponad 12 tysięcy placówek medycznych.
Sformułowanie „może dotyczyć” jest tutaj istotne. Nie mamy podstaw, żeby zamieniać je w zdanie: „potwierdzono identyczny zakres wycieku danych 18,8 miliona osób”.
Ministerstwo Cyfryzacji podało również, że incydent dotyczył danych znajdujących się w systemach MyDr.
RH: A co z systemem P1?
PP: Centrum e-Zdrowia poinformowało dwa dni później, że ówczesne ustalenia nie wskazywały, aby certyfikaty używane do komunikacji z P1 zostały naruszone lub wykorzystane w nieuprawniony sposób. Jednocześnie CeZ i MyDr rozpoczęły prewencyjną wymianę tych certyfikatów.
CeZ informował też wcześniej, że nie doszło do naruszenia bezpieczeństwa centralnych usług e-zdrowia.
To pozwala oddzielić dwie rzeczy: incydent w systemach dostawcy oprogramowania od bezpieczeństwa centralnych usług e-zdrowia.
Bezpieczeństwo placówki zależy również od jej dostawców
RH: Co z tego wynika dla gabinetu albo ośrodka terapeutycznego?
PP: Przede wszystkim to, że nie wystarczy zabezpieczyć własnego laptopa i ustawić dobrego hasła.
Współczesna organizacja korzysta z wielu usług: poczty, hostingu, systemów rejestracji, chmury, platform do konsultacji online, systemów płatności czy oprogramowania do prowadzenia dokumentacji. W zależności od sposobu działania część tych dostawców może uczestniczyć w przetwarzaniu informacji.
Dlatego bezpieczeństwo organizacji zależy również od bezpieczeństwa usług, z których korzysta.
Incydent MyDr dobrze pokazuje problem koncentracji ryzyka. Jeżeli jeden dostawca obsługuje tysiące podmiotów, incydent dotyczący jego infrastruktury może mieć konsekwencje dla bardzo dużej liczby organizacji i osób.
Z punktu widzenia cyberbezpieczeństwa trzeba więc pytać nie tylko o to, jak chronimy własne systemy, lecz także komu powierzamy informacje i od jakich dostawców jesteśmy zależni.
1379 incydentów cyberbezpieczeństwa w ochronie zdrowia
RH: Czy wiadomo, jak często polska ochrona zdrowia mierzy się z takimi problemami?
PP: Centrum e-Zdrowia opublikowało 1 października 2026 roku dane, które dobrze pokazują skalę pracy związanej z cyberbezpieczeństwem sektora.
W 2022 roku odnotowano 251 incydentów. W 2025 roku było ich 1441. Od początku 2026 roku do końca września CSIRT Centrum e-Zdrowia wykrył i obsłużył 1379 incydentów cyberbezpieczeństwa.
Trzeba od razu wyjaśnić, że 1379 incydentów nie oznacza 1379 wycieków danych pacjentów.
CeZ podaje różne kategorie zdarzeń. W 2025 roku wśród najczęściej rejestrowanych zagrożeń znalazły się oszustwa komputerowe, w tym phishing, podatne usługi, wycieki poświadczeń i szkodliwe oprogramowanie.
To pokazuje, że cyberbezpieczeństwo nie sprowadza się do spektakularnych włamań. Czasami początkiem poważnego incydentu jest przejęte hasło, źle zabezpieczona usługa albo wiadomość phishingowa.
Dostęp do danych pacjentów. Co wykazała kontrola NIK?
RH: Dużo mówi się o hakerach, a znacznie mniej o zwykłym zarządzaniu dostępem.
PP: Tymczasem właśnie tam mogą pojawiać się bardzo poważne problemy.
Najwyższa Izba Kontroli sprawdziła sześć szpitali i jeden ośrodek zdrowia w województwie warmińsko-mazurskim.
W okresie objętym kontrolą pracę w tych jednostkach zakończyło 473 pracowników. Tylko w dwóch jednostkach wszystkim byłym pracownikom prawidłowo odebrano dostęp do systemów zawierających dane pacjentów. W pozostałych pięciu NIK stwierdziła nieprawidłowości.
Kontrolerzy odnotowali również 14 przypadków logowania do systemów już po ustaniu stosunku pracy.
W jednym ze szpitali dostęp 80 byłych pracowników został odebrany z opóźnieniem, a 48 osobom dopiero podczas kontroli NIK.
RH: To brzmi dużo mniej filmowo niż atak ransomware.
PP: Za to bardzo dobrze pokazuje codzienność bezpieczeństwa informacji.
Kto powinien mieć dostęp do danych? Jaki powinien być jego zakres? Kiedy uprawnienie należy nadać, a kiedy odebrać?
Dobre cyberbezpieczeństwo składa się również z takich pozornie zwyczajnych procesów.
Minimalizacja danych: czy naprawdę musimy zapisywać wszystko?
RH: Tutaj dochodzimy do pytania, które jest dla mnie szczególnie ważne jako terapeuty. Czy naprawdę powinniśmy zapisywać wszystko, co technicznie jesteśmy w stanie zebrać?
PP: Nie. Jedną z zasad RODO jest minimalizacja danych. Dane powinny być adekwatne, stosowne i ograniczone do tego, co niezbędne do celu, w którym są przetwarzane.
Z punktu widzenia cyberbezpieczeństwa ma to bardzo praktyczne znaczenie. Informacji, której organizacja nie posiada, nie można jej wykraść.
Nie należy tego jednak rozumieć jako zachęty do rezygnowania z dokumentacji wymaganej prawem. Jeżeli podmiot ma obowiązek zebrania lub przechowywania określonych informacji, musi ten obowiązek realizować.
Minimalizacja zaczyna się tam, gdzie mamy wybór.
Jeżeli jakaś informacja nie jest nam potrzebna do udzielenia pomocy, realizacji obowiązku prawnego ani innego jasno określonego celu, warto zapytać, dlaczego w ogóle ją zbieramy.
Każdy dodatkowy zbiór danych trzeba później odpowiednio chronić.
RH: Czyli bezpieczeństwo zaczyna się jeszcze zanim zaczniemy rozmawiać o szyfrowaniu?
PP: Tak. Najpierw trzeba wiedzieć, jakie informacje rzeczywiście są potrzebne, kto powinien mieć do nich dostęp i jak długo należy je przechowywać. Dopiero później projektuje się zabezpieczenia odpowiadające temu ryzyku.
Minimalizacja danych nie zastępuje zabezpieczeń
RH: Mniejsza ilość danych rozwiązuje problem?
PP: Nie. Ogranicza potencjalną ekspozycję, ale nie zastępuje bezpieczeństwa technicznego i organizacyjnego.
Potrzebne są między innymi właściwe zarządzanie dostępem, aktualizacje, bezpieczne kopie zapasowe, uwierzytelnianie wieloskładnikowe tam, gdzie jest zasadne, odpowiednie zabezpieczenie urządzeń i transmisji, monitoring oraz przygotowanie organizacji na incydent.
Rzecznik Praw Pacjenta zwrócił w lipcu 2026 roku uwagę na ważne rozróżnienie. Sam fakt cyberataku na podmiot leczniczy nie przesądza automatycznie o naruszeniu praw pacjenta. Podmiot ma jednak obowiązek odpowiedniego zabezpieczenia danych medycznych i stosowania aktualnych, adekwatnych mechanizmów ochrony. Brak należytej staranności może prowadzić do naruszenia zbiorowych praw pacjentów.
Właśnie dlatego odpowiedzialna organizacja nie powinna obiecywać, że nigdy nie zostanie zaatakowana. Powinna potrafić pokazać, co robi, żeby ograniczyć prawdopodobieństwo incydentu i jego skutki.
Vastaamo. Co się dzieje, kiedy wyciekają dane z psychoterapii?
RH: Jest jeden przypadek, który szczególnie mocno działa na wyobraźnię. Vastaamo.
PP: Fińskie centrum psychoterapii Vastaamo stało się celem jednego z najbardziej znanych naruszeń danych dotyczących psychoterapii.
Publikacja w czasopiśmie Australasian Psychiatry opisuje naruszenie elektronicznych danych dotyczących około 33 tysięcy osób korzystających z psychoterapii.
Skradzione informacje zostały później wykorzystane do wymuszania pieniędzy. Sprawa trafiła do fińskiego wymiaru sprawiedliwości.
W lutym 2026 roku sąd apelacyjny podwyższył karę Aleksanteriego Kivimäkiego do 6 lat i 11 miesięcy pozbawienia wolności. Fiński nadawca publiczny Yle informował, że sprawa dotyczyła dziesiątek tysięcy pokrzywdzonych, a baza Vastaamo zawierała informacje dotyczące około 33 tysięcy osób.
RH: Właśnie przy tej historii określenie „wyciek danych” brzmi dla mnie zbyt technicznie.
Wyobrażam sobie człowieka, który przez rok pracuje podczas terapii nad uzależnieniem. O jego problemie nie wie pracodawca. Nie wiedzą znajomi. Być może nie wiedzą nawet najbliżsi.
Podczas spotkań powiedział rzeczy, których wcześniej nikomu nie mówił. Później ktoś obcy uzyskał dostęp do informacji związanych z jego terapią.
Terapeuta nie musiał nikomu opowiedzieć o pacjencie, żeby doszło do naruszenia jego prywatności. Wystarczyło, że zawiódł system, w którym przechowywano informacje.
To zmienia sposób myślenia o poufności. Nie można jej ograniczać do zachowania terapeuty.
Technologia w terapii a ryzyko dla prywatności
PP: Nie chciałbym, żeby ktoś po przeczytaniu tego artykułu uznał, że najlepszym rozwiązaniem jest rezygnacja z technologii.
Cyfrowe narzędzia mogą poprawiać dostęp do pomocy, usprawniać komunikację i ułatwiać pracę specjalistów. Elektroniczna dokumentacja może również zwiększać bezpieczeństwo dokumentacji, między innymi dzięki możliwości kontroli dostępu, ochronie integralności danych czy historii zmian.
Technologia wprowadza jednak nowe zależności.
Przegląd naukowy poświęcony prywatności cyfrowej w ochronie zdrowia psychicznego zwraca uwagę na wykorzystanie poczty elektronicznej, wiadomości tekstowych, teleterapii, elektronicznej dokumentacji, usług chmurowych i aplikacji. Autorzy wskazują, że korzystanie z takich rozwiązań może zwiększać ryzyko niezamierzonych naruszeń poufności, jeżeli technologia nie jest odpowiednio wykorzystywana i zabezpieczana.
Osobnym problemem jest prywatność rozmów z chatbotami AI, którym użytkownicy coraz częściej powierzają informacje o zdrowiu psychicznym, relacjach, seksualności czy uzależnieniach. Pisaliśmy o tym szerzej w artykule o prywatności rozmów z AI.
RH: Czy sami pacjenci dostrzegają to ryzyko?
PP: W badaniu obejmującym 253 użytkowników usług zdrowia psychicznego w Norwegii większość uczestników dostrzegała korzyści związane z elektronicznym przechowywaniem i udostępnianiem informacji. Jednocześnie 69 proc. badanych rozpoznawało związane z tym ryzyko dla prywatności.
To dobrze pokazuje, że nie musimy wybierać między technologią a prywatnością. Potrzebujemy technologii projektowanej i używanej w taki sposób, żeby prywatność była jednym z jej założeń.
Poufność terapii ma swoje granice
RH: Jest jeszcze jedna rzecz, którą warto powiedzieć wprost. Czy można obiecać osobie rozpoczynającej terapię, że wszystko, co powie, zawsze i bez żadnych wyjątków zostanie wyłącznie pomiędzy nią a terapeutą?
PP: Takiej absolutnej obietnicy nie powinniśmy składać.
Zakres tajemnicy zawodowej i jej prawne granice zależą między innymi od statusu specjalisty, rodzaju udzielanej pomocy i przepisów, które mają zastosowanie w konkretnej sytuacji.
W przypadku osób wykonujących zawody medyczne Rzecznik Praw Pacjenta wskazuje, że informacje związane z pacjentem, uzyskane w związku z wykonywaniem zawodu, są objęte tajemnicą. Prawo przewiduje jednak wyjątki, między innymi wtedy, gdy zachowanie tajemnicy może stanowić niebezpieczeństwo dla życia lub zdrowia pacjenta albo innych osób, gdy konieczne jest przekazanie informacji innym osobom wykonującym zawód medyczny uczestniczącym w udzielaniu świadczeń albo gdy obowiązek ujawnienia wynika z odrębnych przepisów.
RH: Z punktu widzenia terapeuty uczciwe przedstawienie granic poufności jest znacznie lepsze niż marketingowa obietnica, której później nie da się dotrzymać.
Osoba korzystająca z pomocy powinna wiedzieć, jakie zasady obowiązują i czego może oczekiwać.
Czytaj również: AI jako psychoterapeuta – pomoc czy nowe ryzyko uzależnienia?
Czy można zagwarantować, że dane nigdy nie wyciekną?
RH: Podobne pytanie można zadać o cyberbezpieczeństwo. Czy można powiedzieć: „Twoje dane nigdy od nas nie wyciekną”?
PP: Nie. Odpowiedzialny specjalista cyberbezpieczeństwa nie powinien tego obiecywać.
Można natomiast ograniczać ryzyko: dobrze zarządzać dostępem, stosować odpowiednie uwierzytelnianie, aktualizować systemy, chronić urządzenia i transmisję, wykonywać oraz testować kopie zapasowe, monitorować zdarzenia, szkolić pracowników i sprawdzać dostawców.
Ważne jest również przygotowanie na sytuację, w której zabezpieczenia okażą się niewystarczające. Organizacja powinna wiedzieć, jak wykryć incydent, ograniczyć jego skutki i bezpiecznie odtworzyć działanie.
Nie da się odpowiedzialnie zagwarantować braku ryzyka. Można natomiast pokazać, że ryzykiem zarządza się świadomie.
Jak organizacja powinna chronić dane osób korzystających z terapii?
RH: Z perspektywy terapeuty zacząłbym od prostego pytania: czy naprawdę potrzebujemy tej informacji, żeby pomóc temu człowiekowi albo wywiązać się z obowiązku prawnego?
Nie chodzi o rezygnowanie z dokumentacji, która jest wymagana. Nie chodzi również o obiecywanie anonimowości tam, gdzie nie można jej zagwarantować.
Chodzi o to, żeby nie zbierać informacji o człowieku wyłącznie dlatego, że system informatyczny daje taką możliwość.
Jeżeli ktoś opowiada mi o uzależnieniu, relacjach, traumie, seksualności czy rzeczach, których nigdy wcześniej nikomu nie powiedział, powinienem poważnie traktować odpowiedzialność za informacje, które mi powierza.
PP: W tym miejscu podejście terapeutyczne i cyberbezpieczeństwo są bardzo blisko siebie.
Dojrzałe bezpieczeństwo nie zaczyna się od pytania, jak zabezpieczyć ogromną bazę danych. Najpierw trzeba ustalić, jakie informacje naprawdę powinny się w niej znaleźć.
O co zapytać przed rozpoczęciem terapii?
RH: Zwykle przed pierwszym spotkaniem pytamy o terapeutę, sposób pracy, koszt czy częstotliwość spotkań. Po naszej rozmowie dodałbym do tego kilka pytań dotyczących prywatności.
Warto wiedzieć, jakie informacje są zapisywane i dlaczego są potrzebne. Można zapytać, kto ma do nich dostęp, jak długo są przechowywane, czy organizacja korzysta z zewnętrznych systemów oraz jak wygląda ochrona informacji podczas spotkań online.
Nie trzeba przy tym znać się na cyberbezpieczeństwie.
Dla mnie najważniejsze pytanie jest bardzo proste:
„Co stanie się z informacją, że tutaj byłem?”
PP: Odpowiedzialna organizacja powinna potrafić na takie pytanie odpowiedzieć bez zasłaniania się technicznym językiem.
Cyberbezpieczeństwo terapii zaczyna się od zaufania
RH: Ty patrzysz na systemy, uprawnienia, dostawców, kopie zapasowe, szyfrowanie i incydenty. Ja patrzę na człowieka siedzącego naprzeciwko mnie.
W praktyce obaj próbujemy chronić to samo: zaufanie.
PP: Cyberbezpieczeństwo nie jest przecież celem samym w sobie. Chronimy system, ponieważ znajdują się w nim informacje. Chronimy informacje, ponieważ dotyczą ludzi.
W terapii mogą dotyczyć tych fragmentów życia człowieka, których nie zna prawie nikt.
Przypadki ALAB, szczecińskiego szpitala, MyDr i Vastaamo dotyczą różnych organizacji, systemów i rodzajów ryzyka. Nie należy ich ze sobą utożsamiać.
Wspólny wniosek jest jednak czytelny: ochrona informacji dotyczących zdrowia wymaga technologii, dobrych procedur, odpowiedzialnego zarządzania dostępem, kontroli dostawców i rozsądnego podejścia do zakresu zbieranych danych.
RH: Z perspektywy terapeuty powiedziałbym to jeszcze prościej.
Jeżeli prosimy człowieka, żeby powiedział nam prawdę o najbardziej osobistych fragmentach swojego życia, powinniśmy równie poważnie traktować odpowiedzialność za informacje, które nam powierza.
Nie możemy obiecać świata bez ryzyka. Możemy za to nie zwiększać tego ryzyka bez potrzeby.
Jedno dodatkowe pytanie przed wyborem miejsca terapii
Zanim rozpoczniesz terapię, prawdopodobnie zapytasz o doświadczenie specjalisty, metodę pracy, koszt i częstotliwość spotkań.
Warto zapytać również:
„Jak chronicie informacje, które Wam powierzam?”
Wiarygodna odpowiedź nie powinna polegać na zapewnieniu, że „u nas nic nigdy nie wycieknie”. Powinna pokazywać, że organizacja rozumie, jakie informacje posiada, po co je przetwarza, kto ma do nich dostęp, z jakich narzędzi korzysta i jak reaguje na ryzyko.
Poufność terapii nie kończy się dziś na zamknięciu drzwi gabinetu.
Cyberbezpieczeństwo w terapii jest częścią odpowiedzialności za zaufanie drugiego człowieka.
FAQ: bezpieczeństwo danych medycznych i prywatność w terapii
Czy każda terapia jest widoczna w systemie P1?
Nie ma podstaw do takiego uogólnienia. Znaczenie ma charakter udzielanej pomocy, status podmiotu oraz status osoby świadczącej usługę. Podmioty lecznicze mają określone obowiązki dotyczące dokumentowania świadczeń, EDM i raportowania zdarzeń medycznych. Nie każda usługa określana potocznie jako terapia musi jednak mieć ten sam status prawny.
Czy każdy lekarz może zobaczyć całą moją dokumentację medyczną?
Nie. Dostęp do EDM podlega określonym zasadom i uprawnieniom. Pacjent może również udostępnić dokumentację konkretnemu lekarzowi w określonym zakresie i czasie. Szczególne zasady obowiązują między innymi w sytuacji zagrożenia życia.
Czy dentysta może zobaczyć wszystko, co powiedziałem psychiatrze?
Nie istnieje automatyczny, nieograniczony dostęp każdego lekarza do całej dokumentacji pacjenta. Zakres dostępu zależy od rodzaju informacji i posiadanych uprawnień.
Czym różni się P1 od EDM?
P1 to system e-zdrowie będący jednym z podstawowych elementów cyfrowego ekosystemu ochrony zdrowia. Umożliwia między innymi przetwarzanie informacji o zdarzeniach medycznych oraz indeksów Elektronicznej Dokumentacji Medycznej. EDM to określone rodzaje dokumentów medycznych w postaci elektronicznej.
Czy dane medyczne mogą wyciec mimo zabezpieczeń?
Tak. Nie istnieje odpowiedzialna gwarancja zerowego ryzyka cyberataku. Organizacja powinna stosować zabezpieczenia odpowiednie do ryzyka, ograniczać dostęp do informacji i być przygotowana do reagowania na incydenty.
Dlaczego minimalizacja danych jest ważna?
Ograniczenie zbieranych informacji może zmniejszyć zakres danych narażonych w przypadku incydentu. Zasada minimalizacji nie oznacza jednak rezygnacji z dokumentacji lub danych, których gromadzenie i przechowywanie jest wymagane prawem.
Umów konsultację w ESC
Jeżeli szukasz pomocy w obszarze e-uzależnień lub innych zachowań nałogowych, możesz umówić konsultację ze specjalistą ESC.
Przed rozpoczęciem współpracy możesz również zapytać o zasady poufności, zakres przetwarzanych informacji i sposób ich ochrony.
Autorzy
Paweł Panas – specjalista cyberbezpieczeństwa, ESC
Radosław Helwich – terapeuta e-uzależnień, współtwórca ESC
Stan źródeł i danych: 6 października 2026 r.
Źródła i literatura
- Centrum e-Zdrowia, „System e-zdrowie (P1)”.
- Pacjent.gov.pl, „Poznaj elektroniczną dokumentację medyczną”.
- Rzecznik Praw Pacjenta, „Elektroniczna Dokumentacja Medyczna może zwiększyć bezpieczeństwo pacjenta”, 2.10.2026.
- Rzecznik Praw Pacjenta, „Co ustawa o zawodzie psychologa oznacza dla pacjentów?”, 18.03.2026.
- Ministerstwo Cyfryzacji, „Komunikat po spotkaniu Połączonego Centrum Operacyjnego Cyberbezpieczeństwa”, 12.08.2026.
- Centrum e-Zdrowia, „Informacja w związku z incydentem dotyczącym firmy MyDr”, 12.08.2026.
- Centrum e-Zdrowia, „Działania prewencyjne po incydencie dotyczącym firmy MyDr”, 14.08.2026.
- Centrum e-Zdrowia, „Tylko do września 2026 roku wykryto blisko 1400 incydentów”, 1.10.2026.
- Centrum e-Zdrowia, „Natychmiastowa interwencja CSIRT CeZ po ataku na szczeciński szpital”, 9.03.2026.
- Prokuratura Okręgowa w Szczecinie, komunikat o wszczęciu śledztwa dotyczącego cyberataku na szpital, 11.03.2026.
- Urząd Ochrony Danych Osobowych, „Współpraca na rzecz bezpieczeństwa danych pacjentów”, 30.11.2023.
- Najwyższa Izba Kontroli, „Dane pacjentów w województwie warmińsko-mazurskim słabo chronione przed cyberatakami”, 2024.
- Rzecznik Praw Pacjenta, „Brak adekwatnych środków zabezpieczających dostęp do danych medycznych oraz ich przetwarzania jest niezgodny z prawami pacjenta”, 13.07.2026.
- Rzecznik Praw Pacjenta, „Prawo do tajemnicy informacji”.
- ENISA, „Health Threat Landscape”, 2023.
- Flückiger C., Del Re A.C., Wampold B.E., Horvath A.O., „The alliance in adult psychotherapy: A meta-analytic synthesis”, „Psychotherapy”, 2018.
- Kelly A.E., Yuan K.H., „Clients’ secret keeping and the working alliance in adult outpatient therapy”, „Psychotherapy”, 2009.
- Lustgarten S.D. i wsp., „Digital privacy in mental healthcare: current issues and recommendations for technology use”, „Current Opinion in Psychology”, 2020.
- Bakken V. i wsp., „Attitudes of Mental Health Service Users Toward Storage and Use of Electronic Health Records”, „Psychiatric Services”, 2022.
- Looi J.C. i wsp., „Psychotherapy electronic health record data of 33,000 breached in Finland: Tragically realised risks of harm to patients”, „Australasian Psychiatry”, 2024.
- Yle News, „Appeals court tightens Kivimäki’s sentence in psychotherapy centre hacking case”, 26.02.2026.
Materiał ma charakter edukacyjny. Konkretne obowiązki dotyczące dokumentacji medycznej, raportowania zdarzeń medycznych, tajemnicy zawodowej i przetwarzania danych zależą od charakteru udzielanej pomocy, statusu podmiotu oraz statusu i kwalifikacji osoby udzielającej pomocy. Tekst nie stanowi porady prawnej.